Sabah Yatak San. Ve Tic. A.Ş. Kişisel Veri Saklama Ve İmha Politikası
1. İçindekiler
- 2. Kılavuzun Amacı
- 3. Kişisel Verilerin Saklandığı Kayıt Ortamları
- 4. Saklamayı Gerektiren Sebeplere İlişkin Açıklamalar
- 5. Kişisel Verilerin Korunmasına İlişkin Alınan Tedbirler
- 5.1. Teknik Tedbirler
- 5.2. İdari Tedbirler
- 6. Kişisel Verilerin İmha Edilmesine İlişkin Alınan Tedbirler
- 6.1. Kişisel Verilerin Silinmesi, Yok Edilmesi Ve Anonim Hâle Getirilmesine İlişkin Yöntemler
- 6.1.1. Kişisel Verilerin Silinmesi
- 6.1.2. Kişisel Verilerin Yok Edilmesi
- 6.1.3. Kişisel Verilerin Anonim Hâle Getirilmesi
- 7. Kişisel Verileri Saklama Ve İmha Süreleri
- 8. Periyodik İmha Süreleri
- 9. Personel
- 10. Revizyon Ve Yürürlükten Kaldırma
- 11. Yürürlük
- 12. Ek-1: Veri Saklama Ve İmha Süreleri
- 13. Ek-2: Kişisel Veri Saklama Ve İmha İşlemlerinde Görevli Personel Tablosu
- 14. Ek-3: Kişisel Verileri Koruma Komitesi İç Yönergesi
2. Kılavuzun Amacı
Bu Kişisel Veri Saklama Ve İmha Politikası (“Saklama Ve İmha Politikası”), Sabah Yatakları Tarafından Kişisel Verilerin 6698 Sayılı Kişisel Verilerin Korunması Kanununa (“Kanun”) Uygun Olarak Teknik Ve İdari Tedbirlerle Korunmasını Sağlamak Amacıyla Hazırlanmıştır. Kişisel Verilerin İşlenme Şartlarının Ortadan Kalkması Hâlinde, 28/10/2017 Tarihli Resmî Gazete’de Yayımlanan Kişisel Verilerin Silinmesi, Yok Edilmesi Veya Anonim Hâle Getirilmesi Hakkında Yönetmelik (“Yönetmelik”) Hükümlerinin Uygulanmasını Düzenler.
3. Kişisel Verilerin Saklandığı Kayıt Ortamları
Veri Sahiplerine Ait Kişisel Veriler, Sabah Yatakları Tarafından Aşağıdaki Ortamlarda, Başta Kanun Hükümleri Olmak Üzere İlgili Mevzuata Uygun Ve Güvenli Bir Şekilde Saklanır.
Elektronik Ortamlar
- CRM
- MS SQL Server
- E-Posta Kutusu
- Microsoft Office Programları
- Görüntü Kayıt Cihazları
Fiziksel Ortamlar
- Birim Dolapları
- Klasörler
- Arşiv
4. Saklamayı Gerektiren Sebeplere İlişkin Açıklamalar
Veri Sahiplerine Ait Kişisel Veriler, Sabah Yatakları Tarafından Özellikle Aşağıdaki Amaçlarla, Yukarıda Belirtilen Fiziksel Veya Elektronik Ortamlarda, Kanun Ve İlgili Mevzuatta Belirlenen Sınırlar İçinde Güvenli Bir Şekilde Saklanır:
- Faaliyetlerin Sürdürülebilmesi.
- Hukuki Yükümlülüklerin Yerine Getirilebilmesi.
- Çalışan Haklarının Ve Yan Haklarının Planlanması Ve Yerine Getirilmesi.
- İş İlişkilerinin Yönetilebilmesi.
Saklamayı Gerektiren Sebepler Şunlardır:
- Kişisel Verilerin Sözleşmelerin Kurulması Ve İfasıyla Doğrudan İlgili Olması.
- Kişisel Verilerin Bir Hakkın Tesisi, Kullanılması Veya Korunması İçin Saklanması.
- Kişilerin Temel Hak Ve Özgürlüklerine Zarar Vermemek Kaydıyla Sabah Yatakları’nın Meşru Menfaatinin Bulunması.
- Sabah Yatakları’nın Hukuki Yükümlülüklerini Yerine Getirmesi.
- Mevzuatta Kişisel Verilerin Saklanmasının Açıkça Öngörülmesi.
- Açık Rıza Gerektiren Saklama Faaliyetleri Açısından Veri Sahiplerinin Açık Rızasının Bulunması.
Yönetmelik Uyarınca Aşağıdaki Durumlarda Kişisel Veriler, Sabah Yatakları Tarafından Resen Veya Talep Üzerine Silinir, Yok Edilir Ya Da Anonim Hâle Getirilir:
- Kişisel Verilerin İşlenmesine Veya Saklanmasına Dayanak Oluşturan Mevzuat Hükümlerinin Değiştirilmesi Veya Yürürlükten Kaldırılması.
- Kişisel Verilerin İşlenmesini Veya Saklanmasını Gerektiren Amacın Ortadan Kalkması.
- Kanunun 5. Ve 6. Maddelerinde Belirtilen Kişisel Veri İşleme Şartlarının Ortadan Kalkması.
- İşlemenin Yalnızca Açık Rızaya Dayandığı Durumlarda İlgili Kişinin Rızasını Geri Alması.
- İlgili Kişinin, Kanunun 11. Maddesindeki Hakları Çerçevesinde Kişisel Verilerinin Silinmesi, Yok Edilmesi Veya Anonim Hâle Getirilmesi İçin Yaptığı Başvurunun Veri Sorumlusu Tarafından Kabul Edilmesi.
- Veri Sorumlusunun Silme, Yok Etme Veya Anonimleştirme Başvurusunu Reddetmesi, Cevabının Yetersiz Bulunması Veya Kanunda Öngörülen Sürede Cevap Vermemesi Üzerine Kurula Şikâyette Bulunulması Ve Talebin Kurul Tarafından Uygun Bulunması.
- Azami Saklama Süresinin Dolmasına Rağmen Kişisel Verilerin Daha Uzun Süre Saklanmasını Haklı Kılacak Bir Şartın Bulunmaması.
5. Kişisel Verilerin Korunmasına İlişkin Alınan Tedbirler
Sabah Yatakları, Kanunun 12. Maddesine Uygun Olarak Kişisel Verilerin Hukuka Aykırı İşlenmesini Ve Verilere Hukuka Aykırı Erişilmesini Önlemek, Verilerin Muhafazasını Sağlamak İçin Uygun Güvenlik Düzeyine Yönelik Gerekli Teknik Ve İdari Tedbirleri Alır. Bu Kapsamda Gerekli Denetimleri Yapar Veya Yaptırır. Kişisel Verilerin Alınan Tedbirlere Rağmen Kanuni Olmayan Yollarla Üçüncü Kişiler Tarafından Ele Geçirilmesi Durumunda, İlgili Birimlere Mümkün Olan En Kısa Sürede Haber Verilir.
5.1. Teknik Tedbirler
- Ağ Güvenliği Ve Uygulama Güvenliği Sağlanır.
- Ağ Üzerinden Kişisel Veri Aktarımlarında Kapalı Sistem Ağ Kullanılır.
- Anahtar Yönetimi Uygulanır.
- Bilgi Teknolojileri Sistemlerinin Tedariki, Geliştirilmesi Ve Bakımı Kapsamında Güvenlik Önlemleri Alınır.
- Bulutta Toplanan Kişisel Verilerin Güvenliği Sağlanır.
- Çalışanlar İçin Veri Güvenliği Hükümleri İçeren Disiplin Düzenlemeleri Bulunur.
- Çalışanlara Veri Güvenliği Konusunda Belirli Aralıklarla Eğitim Verilir Ve Farkındalık Çalışmaları Yapılır.
- Çalışanlar İçin Yetki Matrisi Oluşturulmuştur.
- Erişim Kayıtları Düzenli Olarak Tutulur.
- Erişim, Bilgi Güvenliği, Kullanım, Saklama Ve İmha Konularında Kurumsal Politikalar Hazırlanmış Ve Uygulamaya Konulmuştur.
- Gizlilik Taahhütnameleri Düzenlenir.
- Görevi Değişen Veya İşten Ayrılan Çalışanların İlgili Yetkileri Kaldırılır.
- Güncel Antivirüs Sistemleri Kullanılır.
- Güvenlik Duvarları Kullanılır.
- İmzalanan Sözleşmeler Veri Güvenliği Hükümleri İçerir.
- Kişisel Veri Güvenliği Politika Ve Prosedürleri Belirlenmiştir.
- Kişisel Veri Güvenliği Sorunları Hızla Raporlanır.
- Kişisel Veri Güvenliği Takip Edilir.
- Kişisel Veri İçeren Fiziksel Ortamlara Giriş Ve Çıkışlarda Gerekli Güvenlik Önlemleri Alınır.
- Kişisel Veri İçeren Fiziksel Ortamların Yangın, Sel Ve Benzeri Dış Risklere Karşı Güvenliği Sağlanır.
- Kişisel Veri İçeren Ortamların Güvenliği Sağlanır.
- Kişisel Veriler Yedeklenir Ve Yedeklerin Güvenliği Sağlanır.
- Kullanıcı Hesap Yönetimi Ve Yetki Kontrol Sistemi Uygulanır Ve Takip Edilir.
- Kurum İçinde Periyodik Ve/Veya Rastgele Denetimler Yapılır Veya Yaptırılır.
- İşlem Kayıtları, Kullanıcı Müdahalesine İzin Vermeyecek Şekilde Tutulur.
- Mevcut Risk Ve Tehditler Belirlenmiştir.
- Özel Nitelikli Kişisel Verilerin Güvenliğine Yönelik Protokol Ve Prosedürler Belirlenmiş Ve Uygulamaya Konulmuştur.
- Saldırı Tespit Ve Önleme Sistemleri Kullanılır.
- Siber Güvenlik Önlemleri Alınır Ve Uygulanmaları Sürekli Takip Edilir.
- Şifreleme Yapılır.
- Veri İşleyen Hizmet Sağlayıcıları, Veri Güvenliği Konusunda Belirli Aralıklarla Denetlenir.
- Veri İşleyen Hizmet Sağlayıcılarının Veri Güvenliği Farkındalığı Sağlanır.
- Veri Kaybı Önleme Yazılımları Kullanılır.
5.2. İdari Tedbirler
- Çalışanlar, Kişisel Verilere Hukuka Aykırı Erişimi Önlemek İçin Alınacak Teknik Tedbirler Konusunda Eğitilir.
- İş Birimleri Bazında Kişisel Veri İşleme Faaliyetlerinin Hukuki Uyum Gerekliliklerine Göre Erişim Ve Yetkilendirme Süreçleri Tasarlanır Ve Uygulanır. Erişimin Sınırlandırılmasında Verinin Özel Nitelikli Olup Olmadığı Ve Önem Derecesi Dikkate Alınır.
- Sabah Yatakları İle Personeli Arasındaki İlişkiyi Düzenleyen Ve Kişisel Veri İçeren Belgelere; Kanunda Öngörülen Yükümlülüklere Uygun Hareket Edilmesi, Kişisel Verilerin İfşa Edilmemesi, Hukuka Aykırı Kullanılmaması Ve Gizlilik Yükümlülüğünün İş Sözleşmesi Sona Erdikten Sonra Da Devam Etmesi Yönünde Hükümler Eklenmiştir.
- Çalışanlar, Öğrendikleri Kişisel Verileri Kanuna Aykırı Şekilde Başkalarına Açıklayamayacakları, İşleme Amacı Dışında Kullanamayacakları Ve Bu Yükümlülüklerinin Görevden Ayrıldıktan Sonra Da Devam Edeceği Konusunda Bilgilendirilir. Bu Doğrultuda Gerekli Taahhütler Alınır.
- Kişisel Verilerin Hukuka Uygun Olarak Aktarıldığı Kişilerle Yapılan Sözleşmelere, Verilerin Korunması İçin Gerekli Güvenlik Tedbirlerinin Alınacağına Ve Bu Tedbirlere Kuruluş İçinde Uyulmasının Sağlanacağına İlişkin Hükümler Eklenir.
- İşlenen Kişisel Verilerin Hukuka Aykırı Yollarla Başkaları Tarafından Elde Edilmesi Hâlinde Durum En Kısa Sürede İlgili Kişiye Ve Kurula Bildirilir.
- Gerekli Hâllerde Kişisel Verilerin İşlenmesi Konusunda Bilgili Ve Deneyimli Personel İstihdam Edilir. Personele Kişisel Verilerin Korunması Mevzuatı Ve Veri Güvenliği Konularında Eğitim Verilir.
- Sabah Yatakları, Kanun Hükümlerinin Uygulanmasını Sağlamak İçin Gerekli Denetimleri Yapar Veya Yaptırır. Denetimlerde Tespit Edilen Gizlilik Ve Güvenlik Eksikliklerini Giderir.
6. Kişisel Verilerin İmha Edilmesine İlişkin Alınan Tedbirler
Sabah Yatakları, İlgili Kanun Hükümlerine Uygun İşlenmiş Olsa Bile İşlenmesini Gerektiren Sebeplerin Ortadan Kalkması Hâlinde, Kendi Kararıyla Veya Veri Sahibinin Talebi Üzerine Kişisel Verileri Silebilir Veya Yok Edebilir. Silme İşleminden Sonra İlgili Kullanıcıların Silinen Verilere Yeniden Erişmesi Ve Bu Verileri Kullanması Engellenir. İmha Süreçlerinin Tanımlanması Ve İzlenmesi İçin Etkin Bir Veri Takip Süreci Yürütülür. Bu Süreç; Silinecek Verilerin, İlgili Kişilerin Ve Erişim Yöntemlerinin Belirlenmesi Ve Ardından Verilerin Silinmesi Aşamalarından Oluşur.
Sabah Yatakları, Verilerin Kaydedildiği Ortama Bağlı Olarak Kişisel Verileri Silmek, Yok Etmek Veya Anonim Hâle Getirmek İçin Aşağıdaki Yöntemlerden Birini Ya Da Birkaçını Kullanabilir.
6.1. Kişisel Verilerin Silinmesi, Yok Edilmesi Ve Anonim Hâle Getirilmesine İlişkin Yöntemler
6.1.1. Kişisel Verilerin Silinmesi
Kişisel Verilerin Silinmesi, Verilerin İlgili Kullanıcılar İçin Hiçbir Şekilde Erişilemez Ve Tekrar Kullanılamaz Hâle Getirilmesidir. Sabah Yatakları Aşağıdaki Yöntemlerden Birini Ya Da Birkaçını Kullanabilir:
- Kâğıt Ortamındaki Kişisel Verilere Çizme, Boyama, Kesme Veya Silme Yoluyla Karartma İşlemi Uygulanır.
- Merkezî Dosya Ortamındaki Ofis Dosyalarına İlişkin Kullanıcı Erişim Hakları Kaldırılır.
- Veri Tabanlarında Kişisel Bilgilerin Bulunduğu Satırlar Veya Sütunlar “DELETE” Komutuyla Silinir.
- Gerektiğinde Uzman Desteği Alınarak Güvenli Silme İşlemi Gerçekleştirilir.
6.1.2. Kişisel Verilerin Yok Edilmesi
Kişisel Verilerin Yok Edilmesi, Verilerin Hiç Kimse Tarafından Hiçbir Şekilde Erişilemez, Geri Getirilemez Ve Tekrar Kullanılamaz Hâle Getirilmesidir. Bu Kapsamda Aşağıdaki Yöntemler Kullanılır:
- Fiziksel Yok Etme.
- Kâğıt İmha Makinesiyle Yok Etme.
6.1.3. Kişisel Verilerin Anonim Hâle Getirilmesi
Kişisel Verilerin Anonim Hâle Getirilmesi, Verilerin Başka Verilerle Eşleştirilerek Dahi Kimliği Belirli Veya Belirlenebilir Bir Gerçek Kişiyle İlişkilendirilemeyecek Hâle Getirilmesidir. Sabah Yatakları Aşağıdaki Yöntemlerden Birini Ya Da Birkaçını Kullanabilir:
- Maskeleme (Masking): Kişisel Verinin Temel Belirleyici Bilgisi Veri Setinden Çıkarılarak Anonimleştirme Uygulanır.
- Kayıtları Çıkarma: Veriler Arasında Tekillik İçeren Veri Satırı Kayıtlardan Çıkarılarak Saklanan Veriler Anonim Hâle Getirilir.
- Bölgesel Gizleme: Bir Verinin Nadir Görülen Bir Birleşim Oluşturması Nedeniyle Belirleyici Nitelik Taşıdığı Durumlarda İlgili Veri Gizlenir.
- Global Kodlama: Kişisel Verinin İçeriğinden Daha Genel Bir İçerik Türetilerek Verinin Bir Kişiyle İlişkilendirilememesi Sağlanır. Doğum Tarihi Yerine Yaşın, Açık Adres Yerine İkamet Edilen Bölgenin Belirtilmesi Bu Yönteme Örnektir.
- Gürültü Ekleme: Özellikle Sayısal Verilerin Ağırlıklı Olduğu Veri Setlerinde Mevcut Değerlere Belirlenen Oranda Artı Veya Eksi Yönde Sapmalar Eklenir. Örneğin, Kilo Değerlerine ±3 kg Sapma Uygulanarak Gerçek Değerlerin Görüntülenmesi Engellenir. Sapma Her Değere Eşit Ölçüde Uygulanır.
Kanunun 28. Maddesine Uygun Olarak Anonim Hâle Getirilen Veriler, Araştırma, Planlama Ve İstatistik Gibi Amaçlarla İşlenebilir. Bu Tür İşlemeler Kanun Kapsamı Dışındadır Ve Veri Sahibinin Açık Rızası Aranmaz.
Sabah Yatakları, Kişisel Verilerin Silinmesi, Yok Edilmesi Veya Anonim Hâle Getirilmesine Resen Karar Verebilir Ve Seçtiği İşlem Kategorisine Göre Kullanacağı Yöntemi Belirleyebilir. Yönetmeliğin 13. Maddesi Kapsamında İlgili Kişinin Başvurusunda Silme, Yok Etme Veya Anonimleştirme Kategorilerinden Birini Seçmesi Hâlinde De İlgili Kategoride Kullanılacak Yöntem Şirket Tarafından Belirlenir.
7. Kişisel Verileri Saklama Ve İmha Süreleri
Sabah Yatakları, Kişisel Verileri İşlendikleri Amaç İçin Ek-1’de Belirtilen Süreler Boyunca Saklar. Mevzuatta Saklamaya İlişkin Bir Süre Öngörülmüşse Bu Süreye Uyulur. Böyle Bir Süre Bulunmuyorsa Ek-1’deki Tabloda Belirtilen Azami Saklama Süreleri Uygulanır. Bu Süreler, Şirketin Veri Kategorileri Ve Veri Sahibi Grupları Değerlendirilerek, Kanuni Yükümlülüklerin Yerine Getirilmesi Ve Türk Borçlar Kanunundaki 10 Yıllık Zamanaşımı Süresi Gözetilerek Belirlenmiştir.
Sürelerin Dolması Nedeniyle Silme, Yok Etme Veya Anonimleştirme Yükümlülüğü Ortaya Çıktığında Kişisel Veriler, Bu Tarihi İzleyen İlk Periyodik İmha İşleminde Silinir, Yok Edilir Veya Anonim Hâle Getirilir.
Silme, Yok Etme Ve Anonimleştirmeyle İlgili Tüm İşlemler Kayıt Altına Alınır. Bu Kayıtlar, Diğer Hukuki Yükümlülükler Hariç Olmak Üzere En Az Üç Yıl Saklanır.
8. Periyodik İmha Süreleri
Yönetmeliğin 11. Maddesi Gereğince Periyodik İmha Süresi 6 Ay Olarak Belirlenmiştir. Her Yıl Haziran Ve Aralık Aylarında Periyodik İmha İşlemi Gerçekleştirilir. Verilerin Kaydedildiği Evrak, Dosya, CD, Disket Ve Sabit Disk Gibi Ortamlardaki Bilgilerin Geri Getirilemeyecek Şekilde Silinmesi Sağlanır.
9. Personel
Sabah Yatakları’nın Veri Sorumlusu Sıfatıyla Veri Saklama Ve İmha Süreçlerine İlişkin Yükümlülüklerini Yerine Getirecek Personelin Unvanları, Birimleri Ve Görev Tanımları, Yönetmeliğin 11. Maddesinin Birinci Fıkrası Doğrultusunda Ek-2’deki Tabloda Belirlenmiştir.
Bu Kişiler, Türk Ticaret Kanunu, Borçlar Kanunu Ve Türk Ceza Kanunu Kapsamında Kendi Yetki Sınırları İçindeki İşlem Ve Eylemlerden Sorumludur. Kolluk Birimlerinde, Savcılıklarda, Kamu Kurumlarında Ve Mahkemelerde Sabah Yatakları’nı Temsil Etmek Ve İfade Vermek Üzere Kişisel Verileri Koruma Komitesi Başkanı Yetkilendirilmiştir. Her Departman Sorumlusu, İlgili Kullanıcıların Saklama Ve İmha Politikası İle Kişisel Veri Politikasına Uygun Hareket Edip Etmediğini Denetlemekle Yükümlüdür. Departman Sorumluları, Periyodik İmha Sürelerinde Gerçekleştirdikleri İşlemleri Kişisel Verileri Koruma Komitesi Başkanına Raporlar. Bu Raporların Değerlendirilmesi Sonucunda Alınan Kararlar Uygulanır.
10. Revizyon Ve Yürürlükten Kaldırma
Saklama Ve İmha Politikasının Değiştirilmesi Veya Yürürlükten Kaldırılması Hâlinde Yeni Düzenleme, Sabah Yatakları İnternet Sitesinden İlan Edilir.
11. Yürürlük
Bu Saklama Ve İmha Politikası, Yayımlandığı Tarihte Yürürlüğe Girer.
Ekler
- Ek-1: Veri Saklama Ve İmha Süreleri
- Ek-2: Kişisel Veri Saklama Ve İmha İşlemlerinde Görevli Personel Tablosu
- Ek-3: Kişisel Verileri Koruma Komitesi İç Yönergesi
12. Ek-1: Veri Saklama Ve İmha Süreleri
| Veri Kategorisi | Saklama Süresi | İmha Süresi |
|---|---|---|
| Kimlik | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| İletişim | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Lokasyon | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Özlük | İstihdamın Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Hukuki İşlem | Yargı Kararının Kesinleşmesinden İtibaren 5 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Müşteri İşlem | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Fiziksel Mekân Güvenliği | 30 Gün | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| İşlem Güvenliği | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Risk Yönetimi | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Finans | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Mesleki Deneyim | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Pazarlama | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Görsel Ve İşitsel Kayıtlar | İşlem Tarihi Veya Hukuki İlişkinin Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Sağlık Bilgileri | 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Ceza Mahkûmiyeti Ve Güvenlik Tedbirleri | İstihdamın Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Biyometrik Veri | İşlem Tarihi Ve Hukuki İlişkinin Sona Ermesinden İtibaren 2 Ay | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Aile Bilgileri | İstihdamın Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Çalışma Verisi | İstihdamın Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Web Sitesi Kullanım Verileri | 2 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| İtibar Yönetimi Bilgisi | 2 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Olay Yönetimi Bilgisi | 2 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| İmza Bilgileri | 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Sigorta Bilgileri | İstihdamın Sona Ermesinden İtibaren 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Araç Bilgileri | 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Uyum Bilgileri | 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
| Denetim Ve Teftiş | 10 Yıl | Saklama Süresinin Bitimini İzleyen İlk Periyodik İmha Döneminde |
13. Ek-2: Kişisel Veri Saklama Ve İmha İşlemlerinde Görevli Personel Tablosu
| Personel | Görev | Sorumluluk |
|---|---|---|
| Personel Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
| İdari Mali İşler Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
| Muhasebe Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
| Pazarlama Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
| Bilgi İşlem Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
| Yönetim Sistemleri Sorumlusu | Uygulama Sorumlusu | Görev Alanındaki Süreçlerin Saklama Sürelerine Uygunluğunu Sağlamak Ve Periyodik İmha Sürelerine Göre Kişisel Veri İmha Sürecini Yönetmek. |
14. Ek-3: Kişisel Verileri Koruma Komitesi İç Yönergesi
Sabah Yatak San. Ve Tic. A.Ş. Kişisel Verileri Koruma Komitesi İç Yönergesi
Sabah Yatak San. Ve Tic. A.Ş. Kişisel Verileri Koruma Komitesi (“Komite”) İç Yönergesi (“İç Yönerge”); 07/04/2016 Tarihli Ve 29677 Sayılı Resmî Gazete’de Yayımlanan 6698 Sayılı Kişisel Verilerin Korunması Kanununa (“Kanun”), Kişisel Verileri Koruma Kurumunun Çıkardığı Ve 28/10/2017 Tarihli, 30224 Sayılı Resmî Gazete’de Yayımlanan Kişisel Verilerin Silinmesi, Yok Edilmesi Veya Anonim Hâle Getirilmesi Hakkında Yönetmeliğe (“Yönetmelik”), Şirketin Kişisel Verilerin Korunması Ve İşlenmesi Politikasına (“Politika”) Ve Kişisel Veri Saklama Ve İmha Politikasına (“Saklama Ve İmha Politikası”) Uygun Olarak Hazırlanmıştır.
Kanun Ve Yönetmelik Uyarınca Kişisel Veri Saklama Ve İmha Süreçlerinin Yürütülmesi Ve Gerekli İşlemlerin Yapılması Amacıyla Veri Sorumlusu Şirket Bünyesinde Bir Kişisel Verileri Koruma Komitesi Kurulmuştur. Bu Kapsamda Gerekli İç Düzenlemeler Yapılır Ve Farkındalığın Oluşturulması İçin İhtiyaç Duyulan Sistem Kurulur.
Amaç
Madde 1: Bu İç Yönerge; Komitenin Görevlerini, Kişisel Verilerin Korunmasına İlişkin Düzenlemeler Ve Politikalar Çerçevesinde Uyacağı Esasları Ve Uygulayacağı Prosedürlere İlişkin Hususları Belirlemek Amacıyla Hazırlanmıştır.
Kapsam
Madde 2: Bu İç Yönerge, Komitenin Ve Üyelerinin İlgili Sorumluluklarını, Çalışmalarını Ve Faaliyetlerini Kapsar.
Dayanak
Madde 3: Bu İç Yönerge, 6698 Sayılı Kişisel Verilerin Korunması Kanununa Ve Yukarıda Belirtilen İlgili Düzenlemelere Dayanılarak Hazırlanmıştır.
Sabah Yatakları Kişisel Verileri Koruma Komitesi
Madde 4: Komite, Kanun Kapsamındaki Yükümlülükleri Yerine Getirmek, Politikaların Uygulanmasını Sağlamak Ve Denetlemek, İşleyişe İlişkin Önerilerde Bulunmak Üzere Sabah Yatakları Yönetim Kurulu Tarafından Atanır. Kişisel Verilerin Korunmasına İlişkin Düzenlemeler Kapsamında Denetim, Uyum Ve Sürekli Etkinlik Sağlamakla Görevlidir. Üyelerin Görev Dağılımı, Komiteye Üye Eklenmesi Ve Komiteden Üye Çıkarılması Yönetim Kurulu Tarafından Gerçekleştirilir.
Veri Sorumlusu Temsilcisi
Madde 5: Veri Sorumlusu Temsilcisi, Komite İçinden Seçilir Ve Sabah Yatakları’nın Kurumla İlişkilerini Yürütür.
Üyeler
Madde 6: Komitenin Yapısı Ve Üyelerinin Görevleri Aşağıda Belirtilmiştir.
| Statü | Görev |
|---|---|
| Temsilci | Komite Temsilcisi: Yönetişim Ve İletişimden Sorumludur. |
| Üye | Kanuna Uyum, Denetim, İş Süreçlerinin Planlanması Ve Raporlamadan Sorumludur. |
| Üye | Bilgi Teknolojileri, Veri Güvenliği, Risk Yönetimi, Politika Ve Prosedürlerden Sorumludur. |
Madde 7: Kişisel Verilerin Korunması, Saklanması, İşlenmesi, Silinmesi, Yok Edilmesi Ve Anonim Hâle Getirilmesi Süreçlerinin Yürütülmesinden Komite Sorumludur.
Bu Kapsamda Komite:
- Gerekli Prosedürleri Oluşturur Ve Uygulanmasını Sağlar.
- Kişisel Verilere İlişkin Mevzuat Değiştiğinde Yeni Düzenlemelere Uyum İçin Gerekli Kurum İçi İşlemlerin Yapılmasını Sağlar.
- Kişisel Veri Envanterini Hazırlar.
- Kişisel Veri Envanterini Düzenli Olarak Günceller.
- Kişisel Veri Envanterini Sicile Bildirir Ve Güncel Tutulmasını Sağlar.
- Sicille İlgili Yazışmaları Yapar Ve Saklar.
Komite, Kişisel Verileri İşleyen Üçüncü Taraflarla Yapılacak Sözleşmeleri Kontrol Eder Ve Düzenlemelere Uygunluğunu Teyit Eder. Üçüncü Tarafların Denetlenmesini Sağlar. Kişisel Verileri İşleyen Gerçek Ve Tüzel Kişileri Belirler Ve Yetkilendirir.
Madde 8: Komite, Şirket İçindeki Tüm Kişisel Verilerin Korunmasına Yönelik Teknik Ve İdari Önlemleri Almak, Gelişmeleri Ve İdari Faaliyetleri Sürekli İzlemek, Gerekli Prosedürleri Hazırlayıp Duyurmak, Bunlara Uyulmasını Sağlamak Ve Denetlemekle Yükümlüdür. Kişisel Verilerin Korunması Konusunda Belirli Aralıklarla İç Veya Dış Denetimler Yapılmasını Sağlar. Üst Yönetimi Düzenli Toplantılarda Bir Araya Getirerek Mevcut Durumun Ve Risklerin Görüşülmesini Sağlar. Toplantı Kararlarını Islak İmzalı Olarak Kayda Alır Ve Dosyalar. İlgili Birimleri Portal, E-Posta Veya Duyurular Yoluyla Düzenli Olarak Bilgilendirir.
Madde 9: Komite, Tüm Kişisel Veri İşleme Süreçlerinde Aydınlatma Yükümlülüğünün Yerine Getirilmesini, Gerektiğinde Açık Rızanın Alınmasını Ve Muhafaza Edilmesini Sağlamakla Yükümlüdür.
Komite, Kişisel Verilerle İlgili Olarak:
- Veri Sorumlusunun Kimliğinin Duyurulmasını Sağlar.
- Kişisel Veri İşleme Amaçlarının Belirli, Meşru Ve Açık Olmasını Sağlar, Denetletir Ve Bu Amaçların Çalışanlara Ve Müşterilere Duyurulmasını Sağlar.
- İşlenen Verilerin Kimlere Ve Hangi Amaçlarla Aktarılacağını Açıklar.
- Veri Toplama Yöntemini Ve Hukuki Sebebini Açıklar.
- Açık Rızanın Alınma Yöntemlerini Belirler, Uygulatır Ve Denetler.
- Özel Nitelikli Kişisel Veriler Kayıt Altına Alındığında Açık Rızanın Alınmasını Sağlar.
- Kişisel Veriler Bulut Sistemlerinde Tutulacak Veya Yurt Dışında Saklanacaksa Veri Sahibinin Açık Rızasının Alınmasını Sağlar. Verinin Aktarılacağı Yabancı Ülkenin Kurul Tarafından İlan Edildiğinden Emin Olur.
Madde 10: Komite, Kişisel Verilerin Üçüncü Taraflara Aktarılması Durumunda Aktarım Yapılacak Yerin Veya Makamın Statüsüne Göre Veri Sahibinden Açık Rıza Alınıp Alınmayacağını Belirler. Açık Rıza Alınmayacak Durumlar Aşağıda Belirtilmiştir. Her Durumda Hangi Verinin Kimlerle Paylaşıldığı Ve İlgili Üçüncü Tarafların Geçerli Esasa Uygunluğu Kayıt Altına Alınır:
- Fiilî İmkânsızlık Nedeniyle Açık Rıza Alınamaması.
- Kişinin Kendisinin Veya Bir Başkasının Hayatının Ya Da Beden Bütünlüğünün Söz Konusu Olması.
- Bir Sözleşmenin Kurulması Veya İfasıyla Doğrudan İlgili Olması.
- Sözleşmenin Taraflarına Ait Kişisel Verilerin İşlenmesinin Gerekli Olması.
- Bir Hakkın Tesisi, Kullanılması Veya Korunması İçin Veri İşlemenin Zorunlu Olması.
- Veri Sorumlusunun Hukuki Yükümlülüğünü Yerine Getirebilmesi İçin Zorunlu Olması.
- Kişinin Kendi Verisini Alenileştirmiş Olması.
- İlgili Kişinin Temel Hak Ve Özgürlüklerine Zarar Vermemek Kaydıyla Veri Sorumlusunun Meşru Menfaatleri İçin Veri İşlemenin Zorunlu Olması.
- Siyasi Parti, Vakıf, Dernek Veya Sendika Gibi Kâr Amacı Gütmeyen Kuruluşların; Tabi Oldukları Mevzuata Ve Amaçlarına Uygun, Faaliyet Alanlarıyla Sınırlı Ve Üçüncü Kişilere Açıklanmamak Kaydıyla Kendi Üyelerine Ve Mensuplarına Ait Verileri İşlemesi.
- Kamu Sağlığının Korunması, Koruyucu Hekimlik, Tıbbi Teşhis, Tedavi Ve Bakım Hizmetlerinin Yürütülmesi İle Sağlık Hizmetlerinin Planlanması, Yönetimi Ve Finansmanı Amacıyla Verilerin Sır Saklama Yükümlülüğü Altındaki Kişiler Veya Yetkili Kurum Ve Kuruluşlar Tarafından İşlenmesi.
Kişisel Veriler Yurt Dışına Aktarılacak Ve Açık Rıza Alınmamışsa Komite; Aktarım Yapılacak Yerde Yeterli Korumanın Bulunması Veya Yeterli Koruma Bulunmaması Durumunda Türkiye’deki Ve İlgili Yabancı Ülkedeki Veri Sorumlularının Yeterli Korumayı Yazılı Olarak Taahhüt Etmesi Ve Kurulun İzninin Alınması Şartlarıyla Paylaşımı Koordine Eder.
Veriyi Paylaşan Kişi, Aktarım Yapılan Yeri Ve Paylaşım Amacını Yazılı Ve Onaylı Olarak Belgelendirir. Veri Sahibinin Rızasının Alınıp Alınmadığı Kontrol Edilir Ve Kayıt Altına Alınır. Hukuk Biriminin Ve Veri Sorumlusunun Onayı Alındıktan Sonra Paylaşım Yapılır.
Madde 11: Komite, Kişisel Veri Sahiplerinin Başvurularını Değerlendirir Ve Yanıtlanmaları İçin Şirket İçi Koordinasyonu Sağlar. Kurulla İletişim Kurulması Gereken Durumlarda Gerekli Koordinasyonu Ve İletişimi Yürütür.
Veri Sahibinin Başvurması Hâlinde Aşağıdaki Haklara İlişkin İşlemlerin En Geç 30 Takvim Günü İçinde Yerine Getirilmesini Sağlar:
- Kişinin Kişisel Verilerinin İşlenip İşlenmediği Konusunda Bilgilendirilmesi.
- Kişisel Verilere İlişkin Bilgi Taleplerinin Karşılanması.
- İşleme Amacının Açıklanması.
- Yurt İçinde Veya Yurt Dışında Verilerin Aktarıldığı Üçüncü Kişilerin Açıklanması.
- Eksik Veya Yanlış İşlenen Kişisel Verilerin Düzeltilmesi Taleplerinin Alınması Ve İşlem Sonucunun Bildirilmesi.
- Kişisel Verilerin Silinmesi Veya Yok Edilmesi Taleplerinin Alınması Ve İşlem Sonucunun Bildirilmesi.
- Verilerin Yalnızca Otomatik Sistemlerle Analizi Sonucunda Veri Sahibinin Aleyhine Bir Sonuç Ortaya Çıkmasına Yönelik İtirazların Alınması Ve İşlem Sonucunun Bildirilmesi.
- Kişisel Verilerin Kanuna Aykırı İşlenip İşlenmediğinin Kontrol Edilmesi Ve İlgili Taleplerin İzlenerek Sonuçlandırılması.
Madde 12: Komite, Kişisel Verilerin Korunması, Saklanması, İşlenmesi Ve İmhası Süreçlerinin Kanuna Ve Politikalara Uyumunda Eksiklik Veya Risk Tespit Edilmesi Hâlinde Gerekli Önlemleri Alır. Kendisine Raporlanan Her Yeni İşleme Sürecini Denetler.
Madde 13: Komite, Kişisel Verilerin Saklanması Ve İmhasına Yönelik Olarak:
- İlgili Mevzuatta Öngörülen Veya Verilerin İşlenme Amacı İçin Gerekli Saklama Ve İmha Sürelerini Belirler.
- Kişisel Verilerin Silinmesi, Yok Edilmesi Veya Anonim Hâle Getirilmesi Hakkında Yönetmeliğin 11/2. Maddesi Uyarınca, Altı Ayı Geçmeyen Aralıklarla İşlenen Verileri Denetler Ve İmha Edilmesi Gereken Verilerin Silinmesini, Yok Edilmesini Veya Anonim Hâle Getirilmesini Sağlar.
- Silme, Yok Etme Ve Anonimleştirmeyle İlgili Tüm İşlemlerin Kayıt Altına Alınmasını Ve Bu Kayıtların, Diğer Hukuki Yükümlülükler Hariç Olmak Üzere En Az Üç Yıl Saklanmasını Sağlar.
-
Aşağıdaki Durumlarda Kişisel Verilerin Silinmesini, Yok Edilmesini Veya Anonimleştirilmesini Yönetmeliklerde Belirlenen Usul Ve Esaslara Göre Sağlar:
- İşlenmesini Gerektiren Sebeplerin Ortadan Kalkması.
- Saklama Süresinin Dolması.
- Veri Sahibinin Talepte Bulunması.
Madde 14: Komite, Çalışanlar Tarafından Kendisine Raporlanan Durumlar Ve Politikalardaki Usul Ve Esaslara Aykırı Olduğunu Değerlendirdiği İşlem Veya Eylemler İçin İlgili Düzenlemelere Uygun Bir Eylem Planı Oluşturur. Yürürlükteki Mevzuatı Dikkate Alarak İhlalle İlgili Veri Sahibine Veya Kuruma Yapılacak Bildirimi Hazırlar, Kurumla Yazışmaları Ve İletişimi Yürütür.
Kişisel Verilere İlişkin Başvurularda, Prosedüre Aykırı Durumlarda Ve Denetimlerde Ek-1 Olay Yönetim Şemasında Öngörülen Şekilde Hareket Edilir. Diğer Departmanlar Bu Çalışmalara Gerekli Desteği Sağlar.
Madde 15: Komite, Kurulun İstediği Bilgi Ve Belgelerin 15 Takvim Günü İçinde Gönderilmesini Ve Gerektiğinde Yerinde İnceleme Yapılmasına İmkân Sağlanmasını Temin Eder. Şikâyet Üzerine Veya Diğer Nedenlerle Yapılan Kurul Tebliğlerini Takip Eder Ve Gereğinin 30 Takvim Günü İçinde Yerine Getirilmesini Sağlar.
Madde 16: Komite, Kişisel Verilerin Hukuka Uygun İşlenmesi Ve İmhası İle Hukuka Aykırı Erişimin Önlenmesi İçin Şirket Çalışanlarının Bilgilendirilmesini Sağlar. Kişisel Verilere Erişmesi Gereken Çalışanlar İçin Gerekli Prosedürler Oluşturulur. Bu Prosedürlerin Oluşturulmasından Ve Uygulanmasından Veri Sorumlusu Temsilcisi Ve Komite Müteselsilen Sorumludur. Özel Nitelikli Kişisel Verilere Erişim Yetkisi Verilen Sınırlı Sayıdaki Çalışanın Listesi Komite Tarafından Oluşturulur Ve Takip Edilir.
İç Yönergenin Yürürlüğe Girmesi Ve Değişiklikler
Madde 17: İç Yönerge, Sabah Yatakları Yönetimi Tarafından Yürürlüğe Konulur. İç Yönergede Yapılacak Değişiklikler Ve Düzenlemeler De Aynı Usule Tabidir.
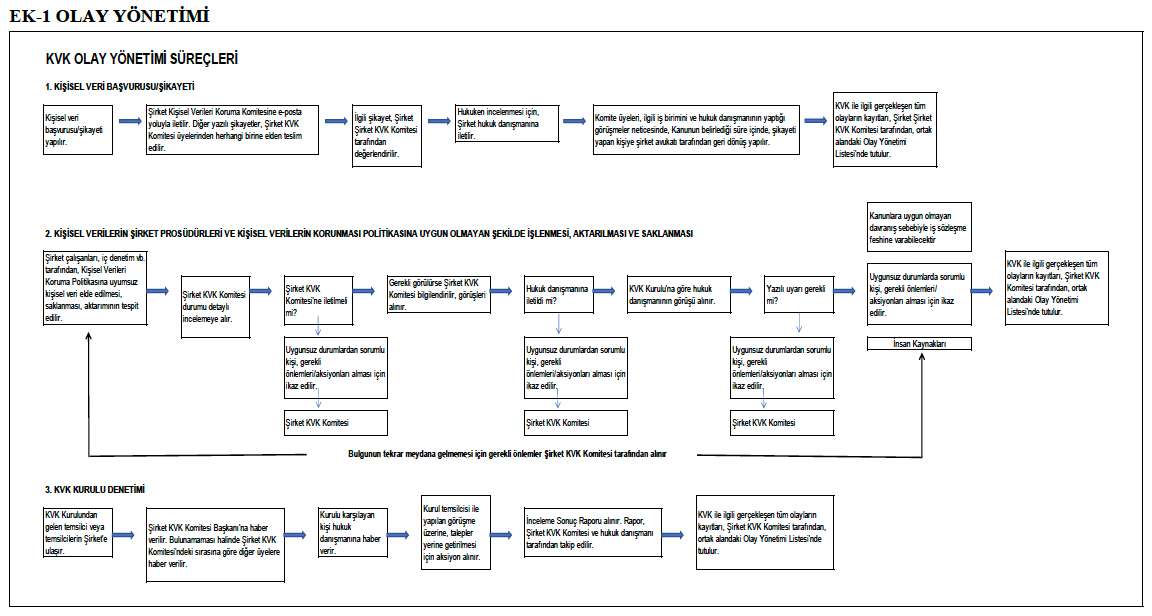
Ek-1: Olay Yönetimi
KVK Olay Yönetimi Süreçleri
1. Kişisel Veri Başvurusu Ve Şikâyeti
2. Kişisel Verilerin Şirket Prosedürlerine Ve Kişisel Verilerin Korunması Politikasına Uygun Olmayan Şekilde İşlenmesi, Aktarılması Ve Saklanması
3. KVK Kurulu Denetimi